Communément
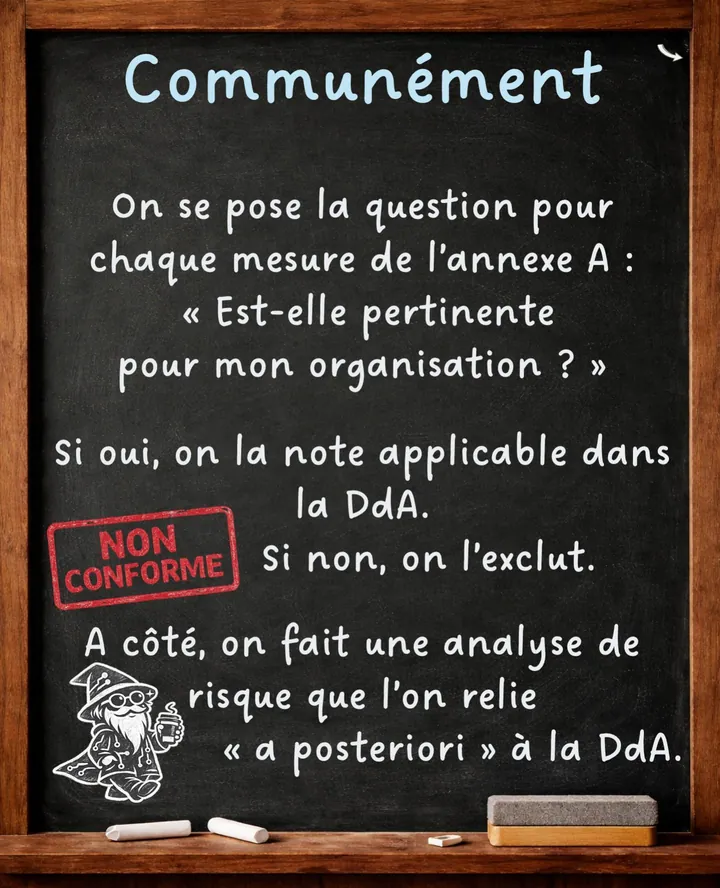
On se pose la question pour chaque mesure de l’annexe A : « Est-elle pertinente pour mon organisation ? » Si oui, on la note applicable dans la DdA. Si non, on l’exclut. À côté, on fait une analyse de risque que l’on relie « a posteriori » à la DdA.
Verdict : non conforme.
Sélection des mesures
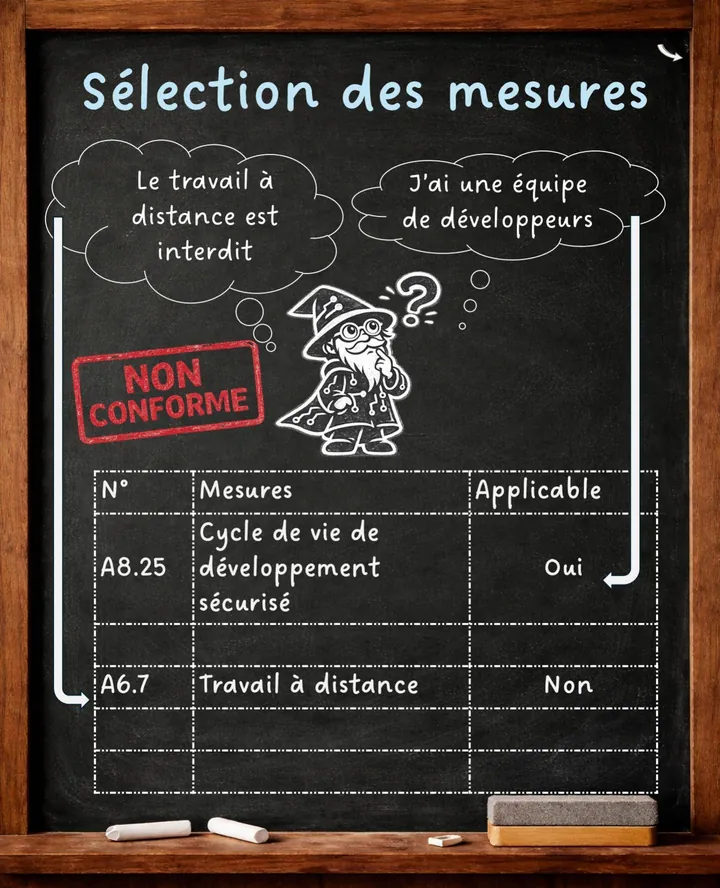
Par exemple : « J’ai une équipe de développeurs », donc la mesure A8.25, cycle de vie de développement sécurisé, est applicable. « Le travail à distance est interdit », donc la mesure A6.7, travail à distance, ne l’est pas.
Choisir les mesures de cette façon, sans partir des risques : non conforme.
Liaison avec les risques
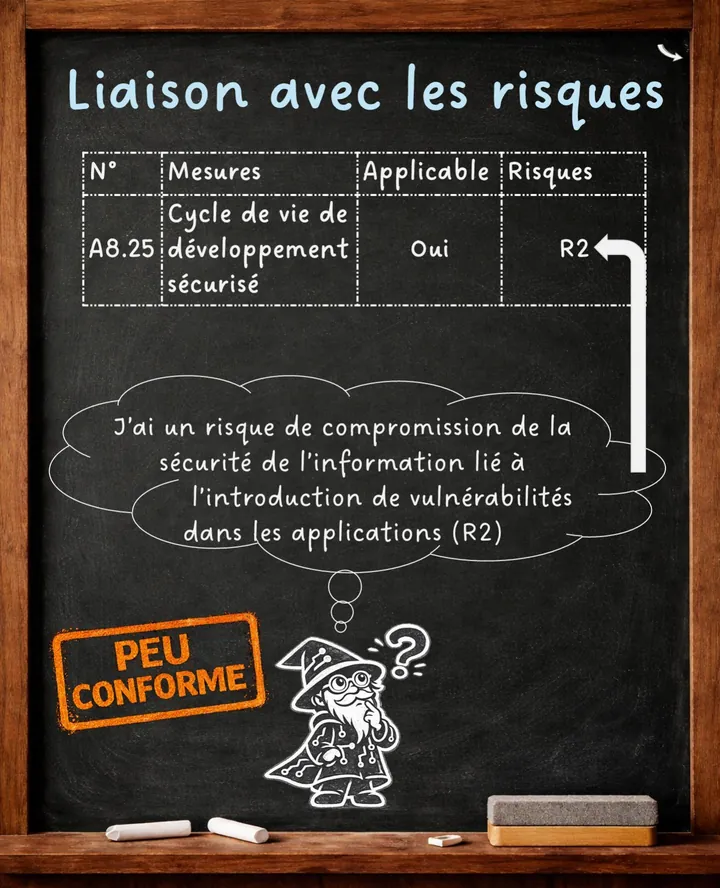
On relie ensuite la mesure A8.25 à un risque : « J’ai un risque de compromission de la sécurité de l’information lié à l’introduction de vulnérabilités dans les applications (R2). »
La mesure est rattachée au risque après coup : peu conforme.
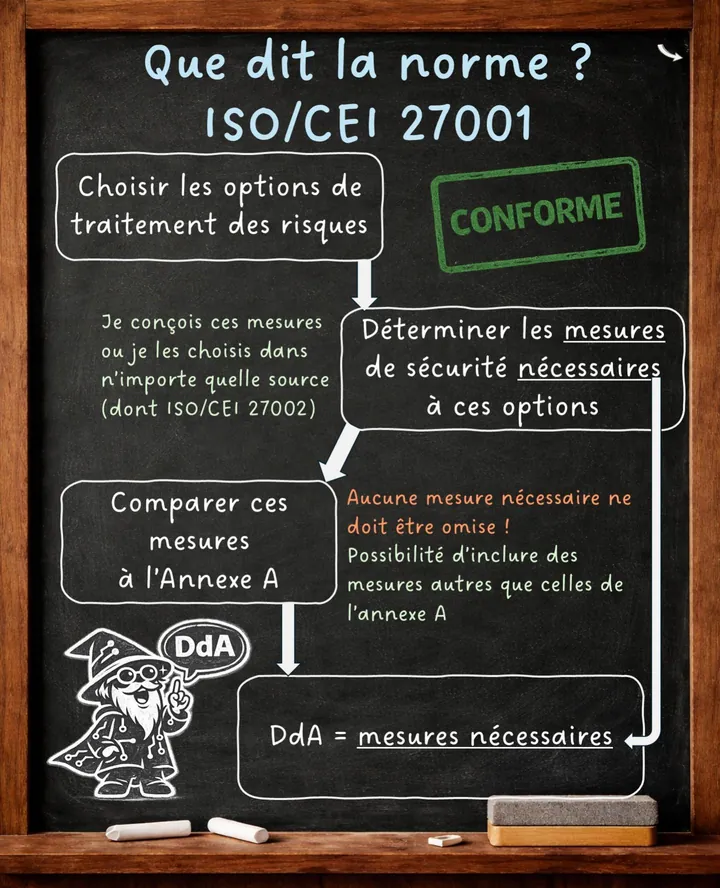
Que dit la norme ISO/CEI 27001 ?
- Choisir les options de traitement des risques.
- Déterminer les mesures de sécurité nécessaires à ces options. Je conçois ces mesures ou je les choisis dans n’importe quelle source, dont ISO/CEI 27002.
- Comparer ces mesures à l’annexe A. Aucune mesure nécessaire ne doit être omise, et il est possible d’inclure des mesures autres que celles de l’annexe A.
- La DdA, ce sont les mesures nécessaires.
Verdict : conforme.
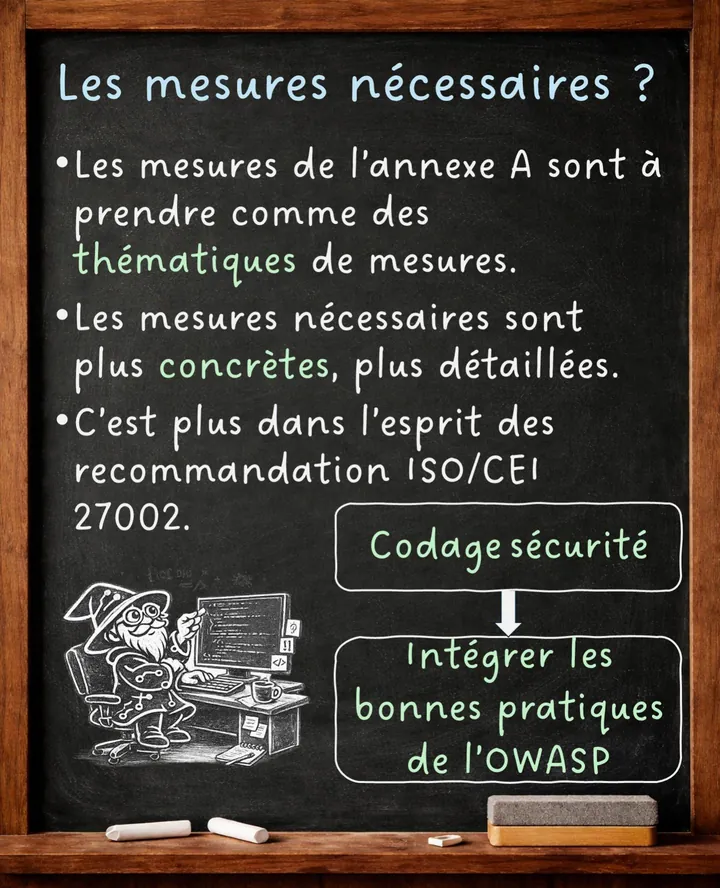
Les mesures nécessaires ?
- Les mesures de l’annexe A sont à prendre comme des thématiques de mesures.
- Les mesures nécessaires sont plus concrètes, plus détaillées.
- C’est plus dans l’esprit de la recommandation ISO/CEI 27002.
Par exemple, la thématique « codage sécurité » devient : « intégrer les bonnes pratiques de l’OWASP ».
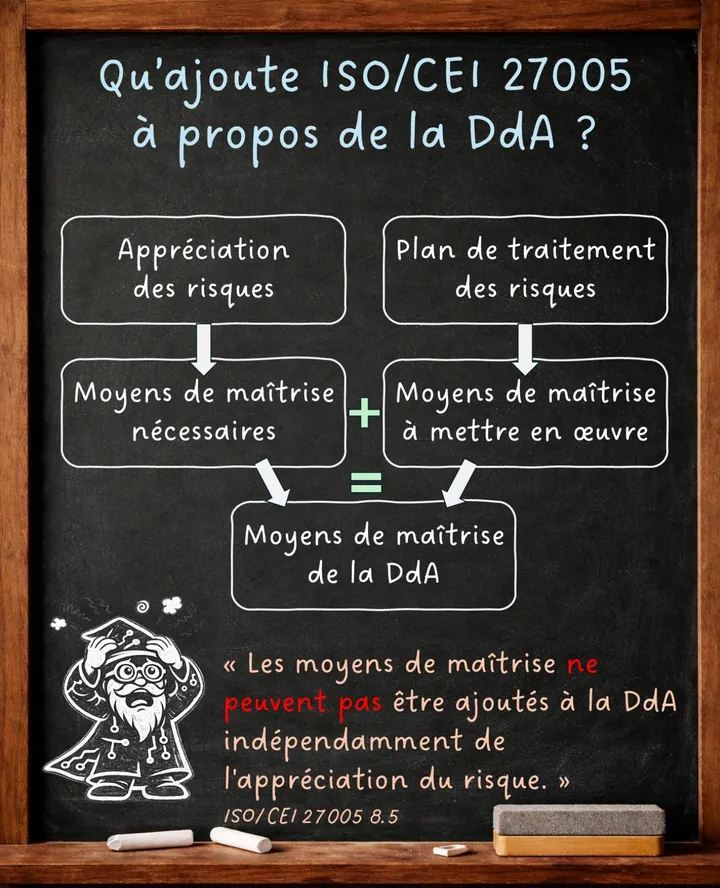
Qu’ajoute ISO/CEI 27005 à propos de la DdA ?
L’appréciation des risques donne les moyens de maîtrise nécessaires. Le plan de traitement des risques donne les moyens de maîtrise à mettre en œuvre. Ensemble, ils forment les moyens de maîtrise de la DdA.
« Les moyens de maîtrise ne peuvent pas être ajoutés à la DdA indépendamment de l’appréciation du risque. » ISO/CEI 27005, 8.5
Exhaustivité de l’analyse de risques ?
On comprend dans cette approche normative que l’analyse de risque doit être suffisamment exhaustive pour garantir une DdA pertinente. C’est d’ailleurs un débat qui oppose certains auditeurs sur la conformité d’EBIOS RM dans une approche ISO/CEI 27001.
Je doute qu’une méthode d’analyse de risques, quelle qu’elle soit, puisse garantir une réelle exhaustivité. Je vous propose donc ma lecture d’EBIOS RM pour construire une DdA conforme.
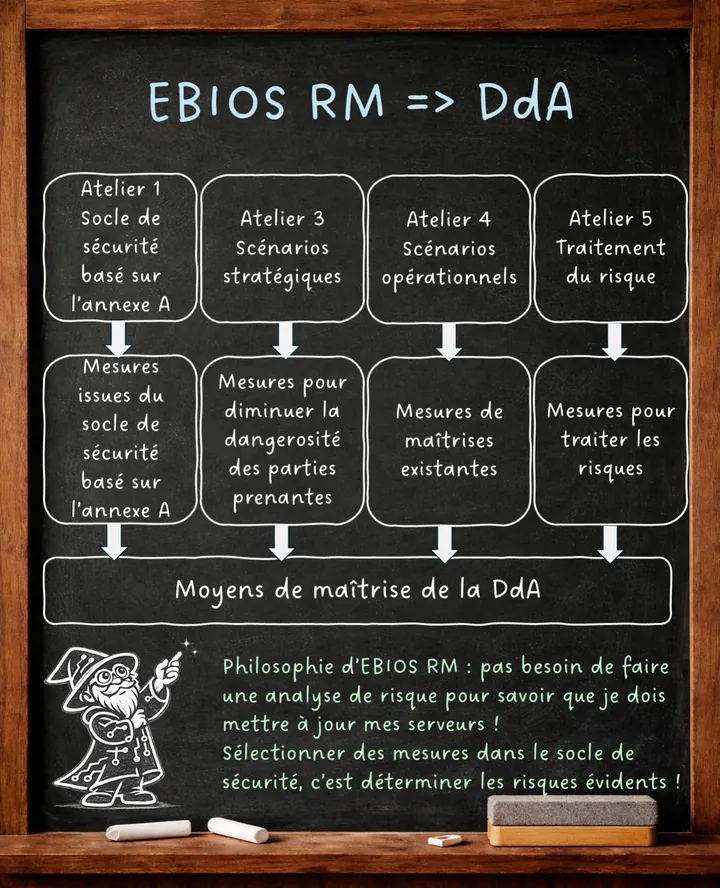
EBIOS RM, vers la DdA
- Atelier 1, socle de sécurité basé sur l’annexe A : les mesures issues du socle de sécurité.
- Atelier 3, scénarios stratégiques : les mesures pour diminuer la dangerosité des parties prenantes.
- Atelier 4, scénarios opérationnels : les mesures de maîtrise existantes.
- Atelier 5, traitement du risque : les mesures pour traiter les risques.
Toutes ensemble, elles forment les moyens de maîtrise de la DdA.
C’est la philosophie d’EBIOS RM : pas besoin de faire une analyse de risque pour savoir que je dois mettre à jour mes serveurs ! Sélectionner des mesures dans le socle de sécurité, c’est déterminer les risques évidents.