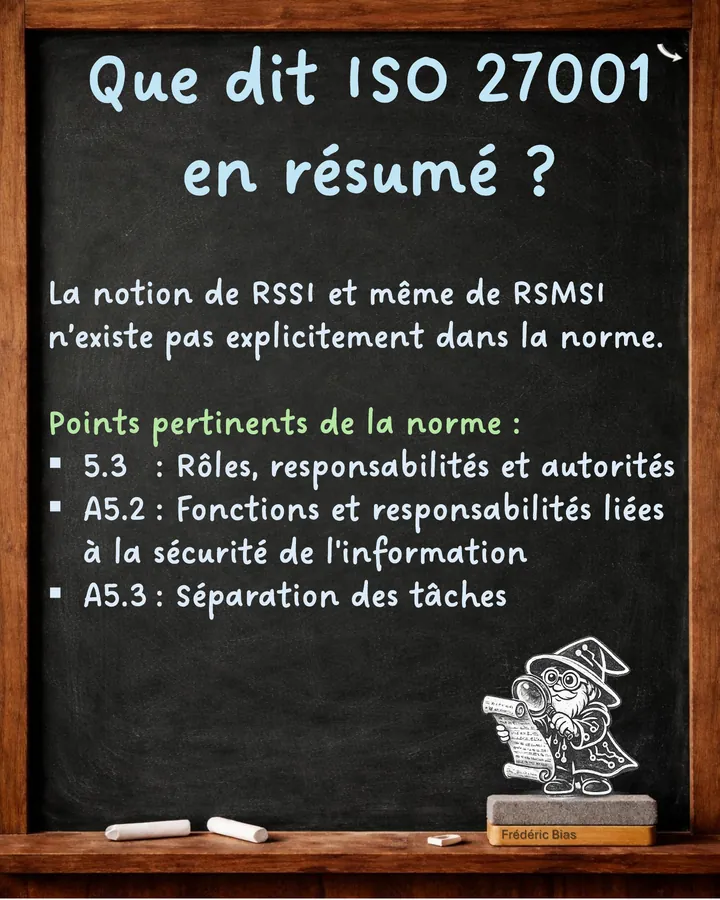
Que dit ISO 27001 en résumé ?
La notion de RSSI, et même de RSMSI, n’existe pas explicitement dans la norme. Les points pertinents sont :
- 5.3 : rôles, responsabilités et autorités ;
- A5.2 : fonctions et responsabilités liées à la sécurité de l’information ;
- A5.3 : séparation des tâches.
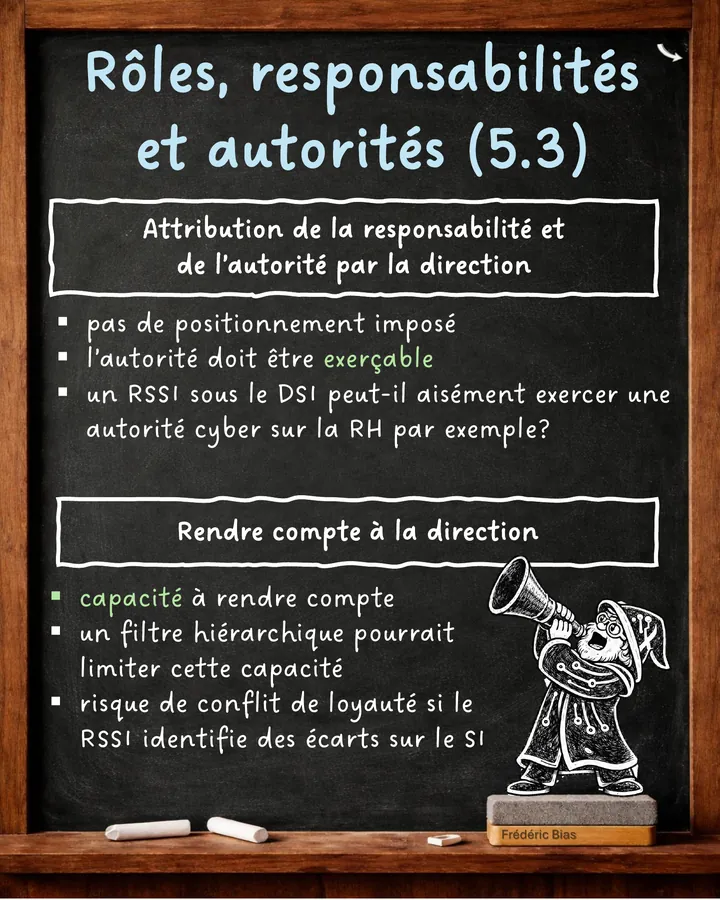
Rôles, responsabilités et autorités (5.3)
Attribution de la responsabilité et de l’autorité par la direction
- Pas de positionnement imposé.
- L’autorité doit être exerçable.
- Un RSSI sous le DSI peut-il aisément exercer une autorité cyber sur la RH, par exemple ?
Rendre compte à la direction
- Il faut une capacité à rendre compte.
- Un filtre hiérarchique pourrait limiter cette capacité.
- Risque de conflit de loyauté si le RSSI identifie des écarts sur le SI.
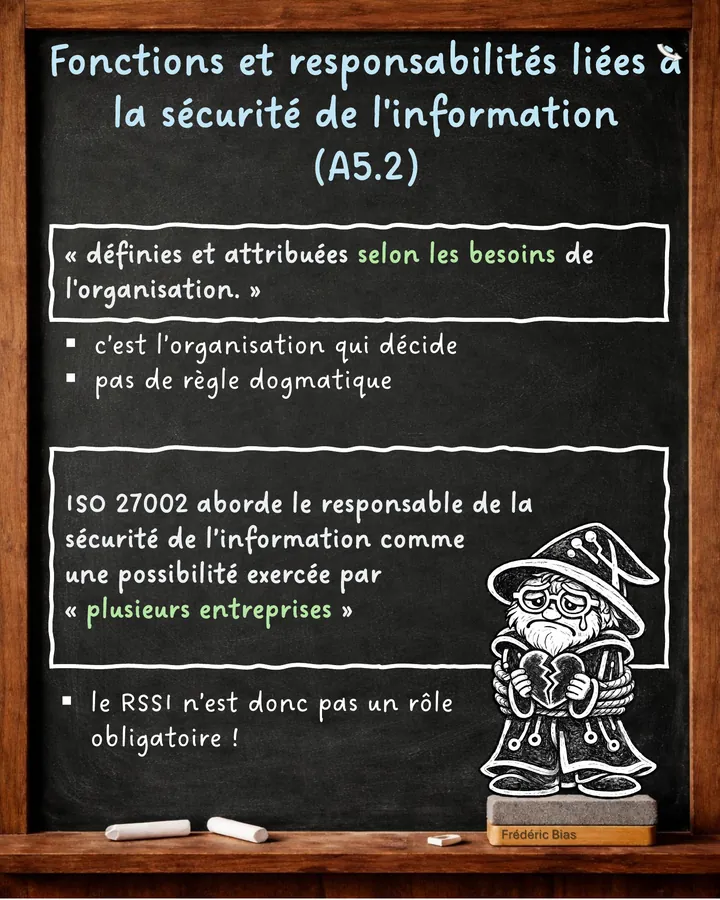
Fonctions et responsabilités liées à la sécurité de l’information (A5.2)
Elles sont « définies et attribuées selon les besoins de l’organisation ».
- C’est l’organisation qui décide.
- Pas de règle dogmatique.
ISO 27002 aborde le responsable de la sécurité de l’information comme une possibilité exercée par « plusieurs entreprises ». Le RSSI n’est donc pas un rôle obligatoire !
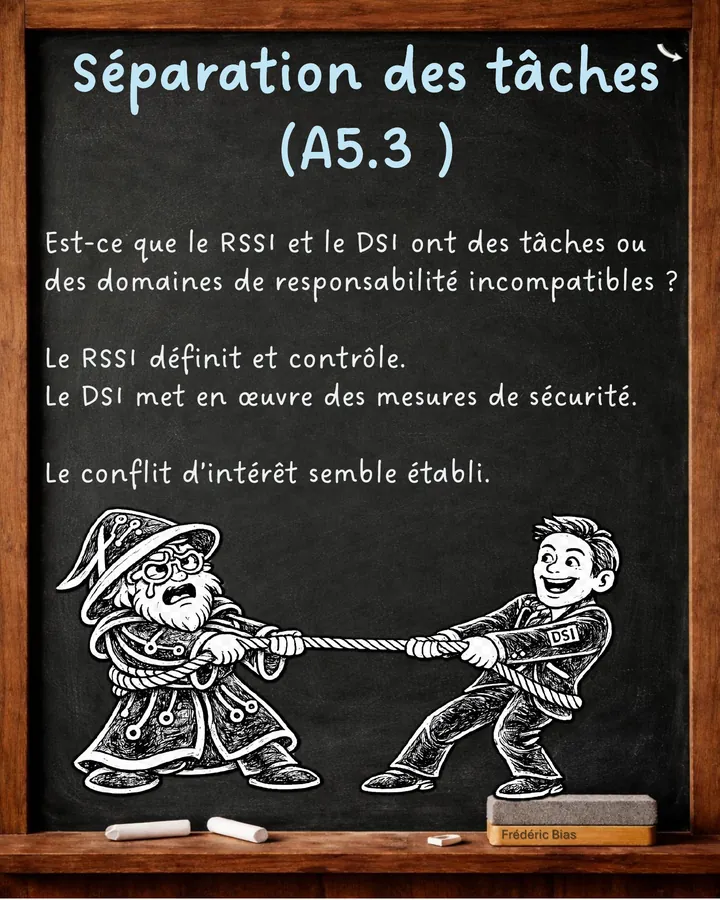
Séparation des tâches (A5.3)
Est-ce que le RSSI et le DSI ont des tâches ou des domaines de responsabilité incompatibles ?
Le RSSI définit et contrôle. Le DSI met en œuvre des mesures de sécurité. Le conflit d’intérêts semble établi.
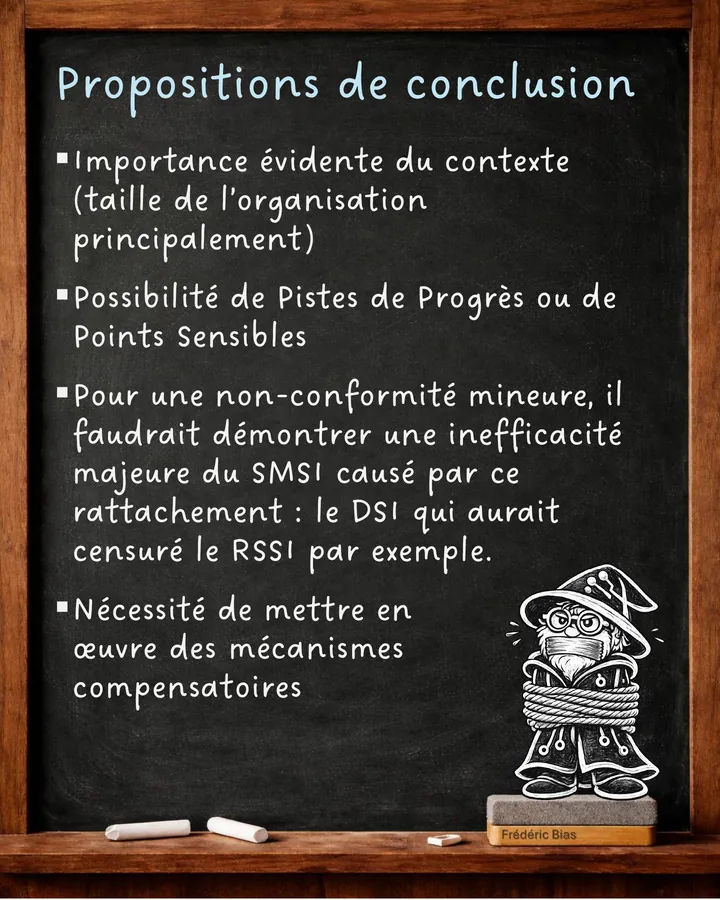
Propositions de conclusion
- Importance évidente du contexte, la taille de l’organisation principalement.
- Possibilité de pistes de progrès ou de points sensibles.
- Pour une non-conformité mineure, il faudrait démontrer une inefficacité majeure du SMSI causée par ce rattachement : le DSI qui aurait censuré le RSSI, par exemple.
- Nécessité de mettre en œuvre des mécanismes compensatoires.